Pleniko Blog
Как трябва да изглежда една вътрешнофирмена система през 2026 г.?
- Internal Systems
- Business Software
- Workflow Automation
- Digital Transformation
- Cybersecurity
- System Integration
- Artificial Intelligence
- User Experience
 АвторПламен Николов
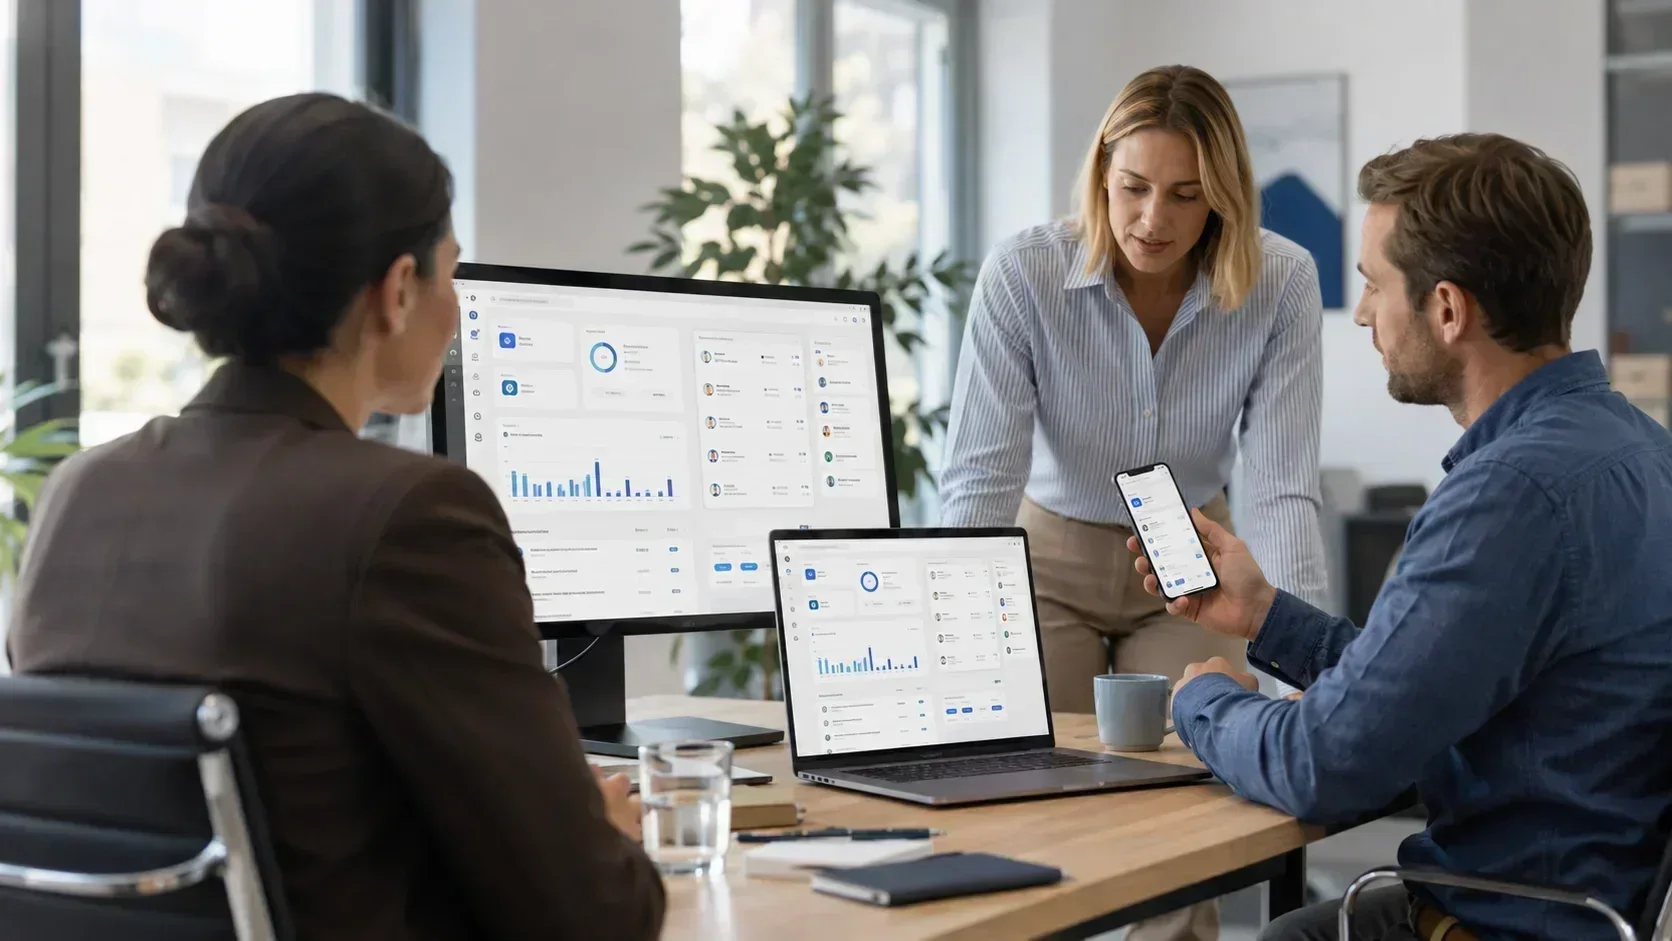
Вътрешнофирмената система вече не е просто административен панел с таблици, форми и потребителски профили. През 2026 г. тя трябва да бъде основна работна среда, която събира процесите на бизнеса, намалява ръчните операции и предоставя точната информация на правилния човек в подходящия момент.
Една съвременна система може да управлява клиенти, служители, документи, оферти, поръчки, плащания, складови наличности, задачи, графици, отчети и комуникация с външни услуги. Това обаче не означава всички функции да бъдат показани едновременно на всеки потребител.
Добрата вътрешна платформа трябва да бъде съобразена с реалния начин на работа на фирмата. Технологията е важна, но основният критерий е дали системата спестява време, намалява грешките и позволява процесите да бъдат проследявани.
Началният екран трябва да показва какво изисква внимание
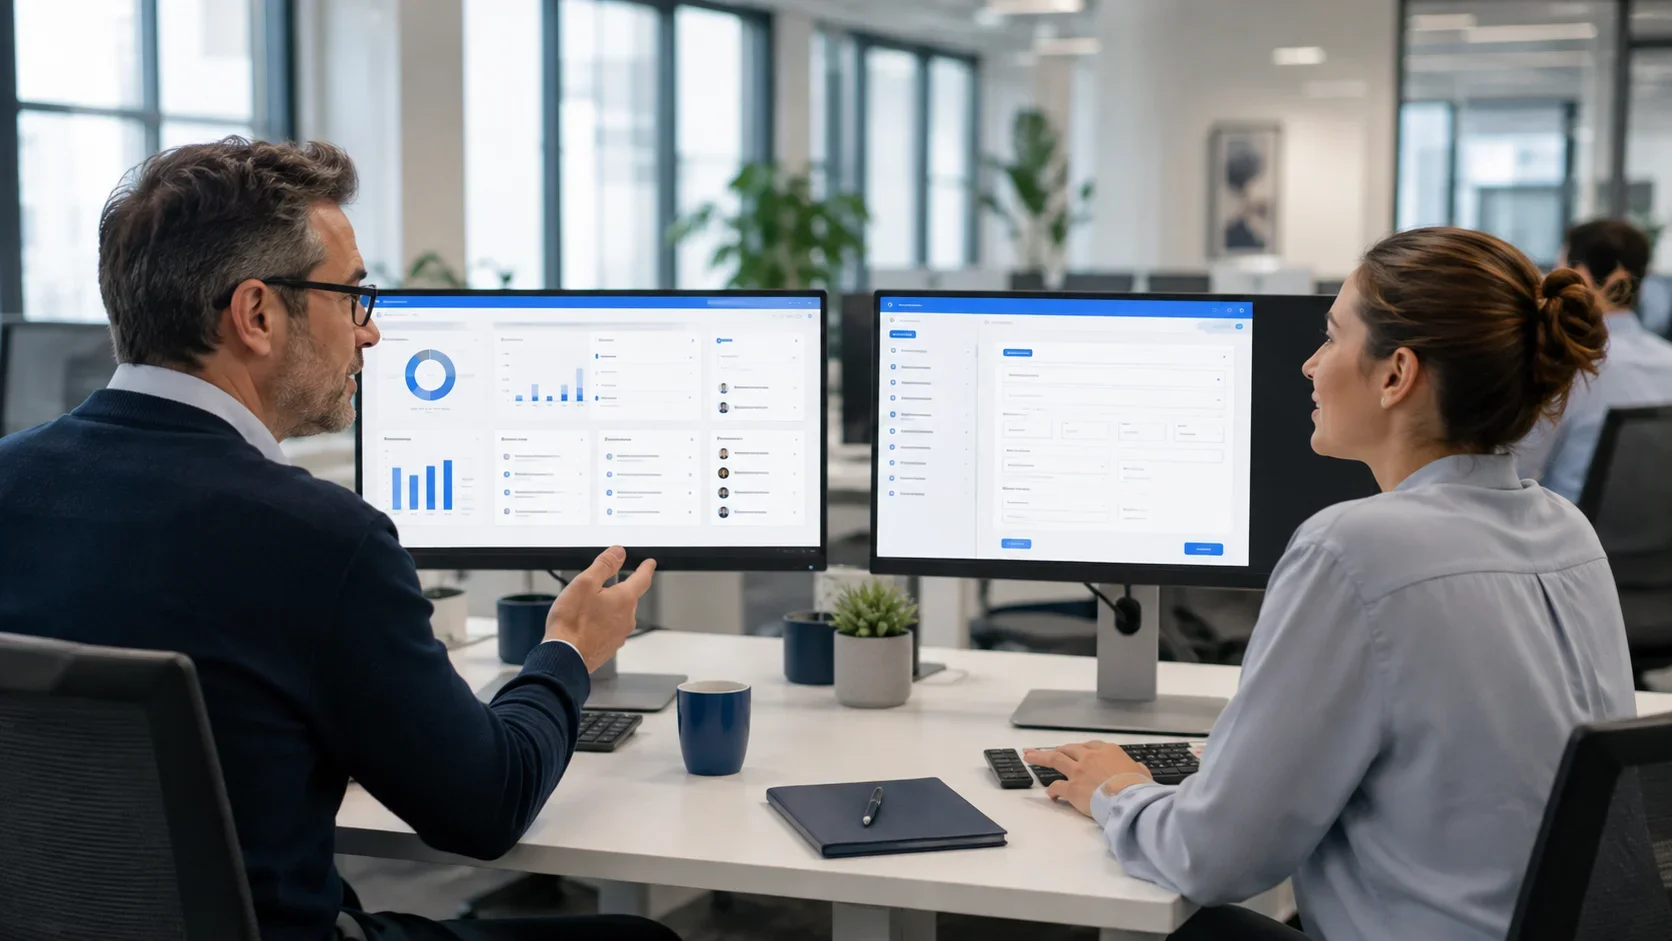
Традиционният административен панел често започва с обща статистика, която изглежда добре, но не помага на служителя да реши какво да направи след това. През 2026 г. началният екран трябва да бъде работен център, а не декоративно табло.
Подходящото съдържание може да включва:
Управителят има нужда от общ поглед върху резултатите, натоварването и рисковете. Служителят трябва да вижда собствените си задачи и следващи действия. Счетоводството, складът, търговският екип и администрацията работят с различна информация. Затова един и същ начален екран не е подходящ за всички.
Интерфейсът трябва да се адаптира към ролята
Ролите не трябва да определят само кои страници могат да бъдат отворени. Те трябва да променят и начина, по който системата представя информацията.
Потребителят не бива да преминава през модули и бутони, които никога не използва. Основните му действия трябва да бъдат лесно достъпни, а чувствителните функции да се показват само при необходимите права.
Това подобрява едновременно удобството и сигурността. По-малко излишни възможности означава по-малък риск от грешка, по-кратко обучение и по-бърза ежедневна работа.
Една съвременна система може да управлява клиенти, служители, документи, оферти, поръчки, плащания, складови наличности, задачи, графици, отчети и комуникация с външни услуги. Това обаче не означава всички функции да бъдат показани едновременно на всеки потребител.
Добрата вътрешна платформа трябва да бъде съобразена с реалния начин на работа на фирмата. Технологията е важна, но основният критерий е дали системата спестява време, намалява грешките и позволява процесите да бъдат проследявани.
Началният екран трябва да показва какво изисква внимание
Традиционният административен панел често започва с обща статистика, която изглежда добре, но не помага на служителя да реши какво да направи след това. През 2026 г. началният екран трябва да бъде работен център, а не декоративно табло.
Подходящото съдържание може да включва:
- задачи с наближаващ срок;
- заявки, които чакат одобрение;
- неприключени поръчки или документи;
- проблеми, изискващи намеса;
- последни промени по важни записи;
- персонални известия и напомняния;
- показатели, свързани с конкретната роля.
Управителят има нужда от общ поглед върху резултатите, натоварването и рисковете. Служителят трябва да вижда собствените си задачи и следващи действия. Счетоводството, складът, търговският екип и администрацията работят с различна информация. Затова един и същ начален екран не е подходящ за всички.
Интерфейсът трябва да се адаптира към ролята
Ролите не трябва да определят само кои страници могат да бъдат отворени. Те трябва да променят и начина, по който системата представя информацията.
Потребителят не бива да преминава през модули и бутони, които никога не използва. Основните му действия трябва да бъдат лесно достъпни, а чувствителните функции да се показват само при необходимите права.
Това подобрява едновременно удобството и сигурността. По-малко излишни възможности означава по-малък риск от грешка, по-кратко обучение и по-бърза ежедневна работа.
Бързината се измерва с времето за изпълнение на задача
Една система може технически да зарежда бързо и въпреки това да забавя работата. Ако за издаване на документ са необходими шест екрана, многократно въвеждане на едни и същи данни и търсене на скрити действия, проблемът е в работния процес, а не само в сървъра.
Съвременната вътрешна система трябва да предлага:
- бързо глобално търсене;
- ясни филтри и запазени изгледи;
- масови операции при повтарящи се задачи;
- автоматично попълване на вече известни данни;
- шаблони за често създавани документи;
- клавишна навигация за редовните потребители;
- потвърждение при рискови действия;
- възстановяване след неволна промяна, когато е приложимо;
- ясни състояния за зареждане, успех и грешка.
Целта не е интерфейсът да има възможно най-малко елементи, а всяка операция да бъде разбираема и предвидима.
Работа от компютър, таблет и телефон
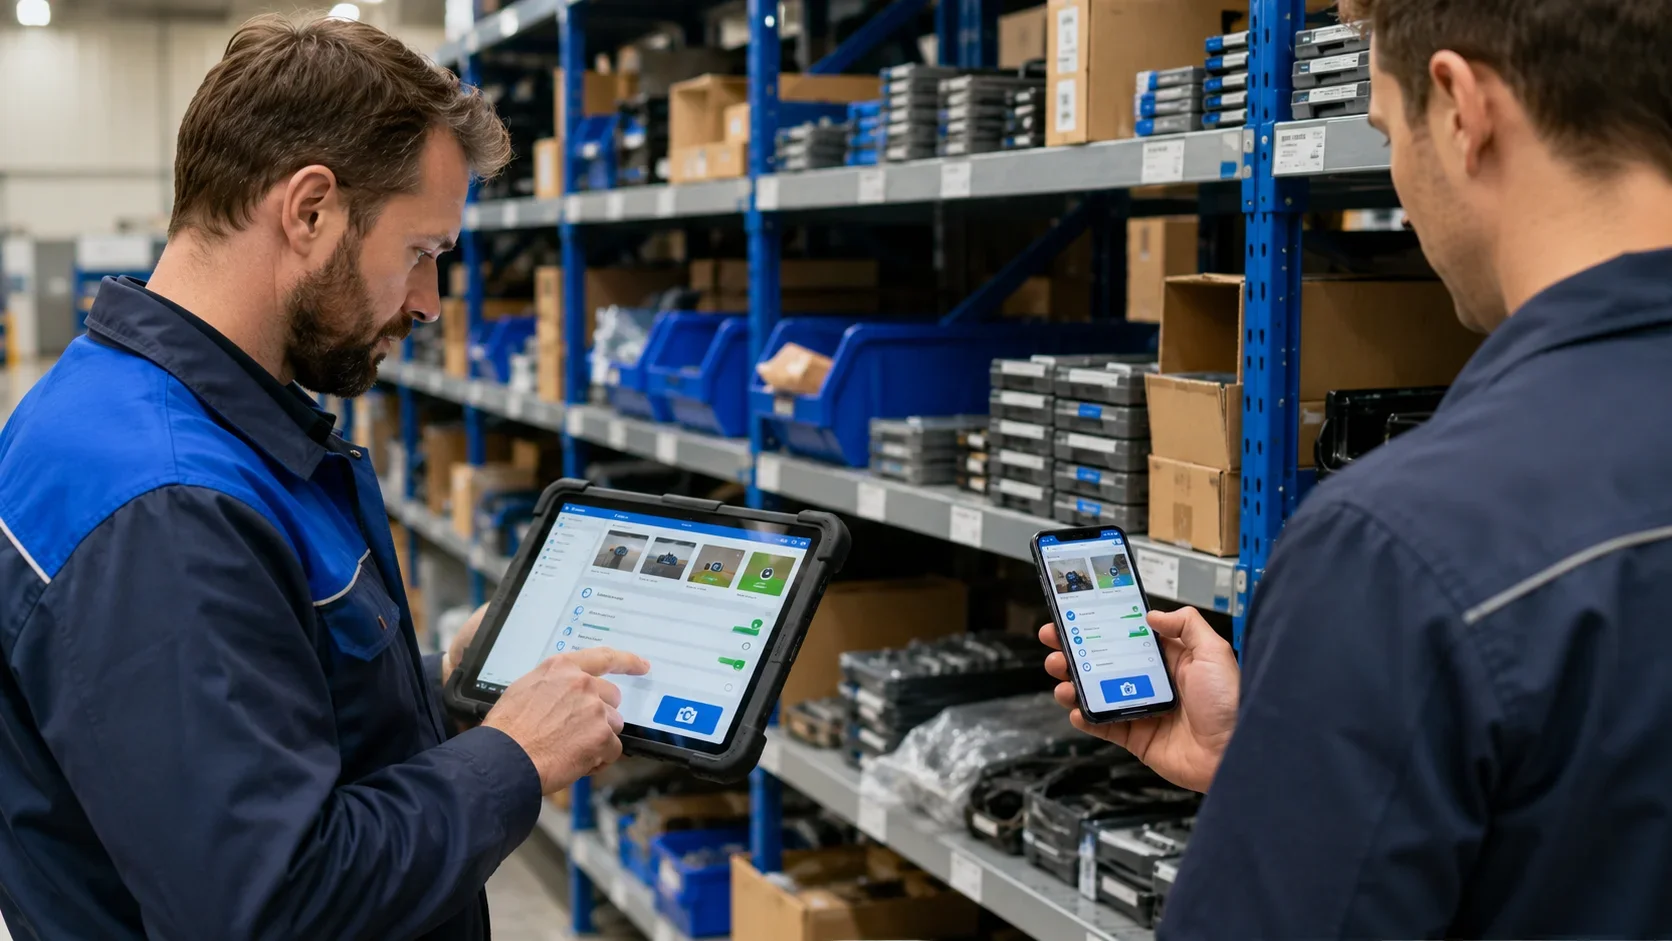
Вътрешните системи вече не се използват само от офис компютър. Търговски представители, техници, управители, складови служители и хора, работещи дистанционно, трябва да имат сигурен достъп от различни устройства.
Адаптивният дизайн не означава просто десктоп екранът да бъде смален. Мобилната версия трябва да показва най-важните действия за конкретната ситуация: проверка на задача, снимка към заявка, промяна на статус, потвърждение на доставка или бърза връзка с клиент.
Когато бизнесът го изисква, PWA възможности могат да предоставят инсталиране на началния екран, по-бързо повторно зареждане и ограничена работа при нестабилна връзка. Офлайн режимът обаче трябва да бъде планиран внимателно, особено когато няколко потребители могат да променят едни и същи данни.
Сигурността започва от идентичността и достъпа
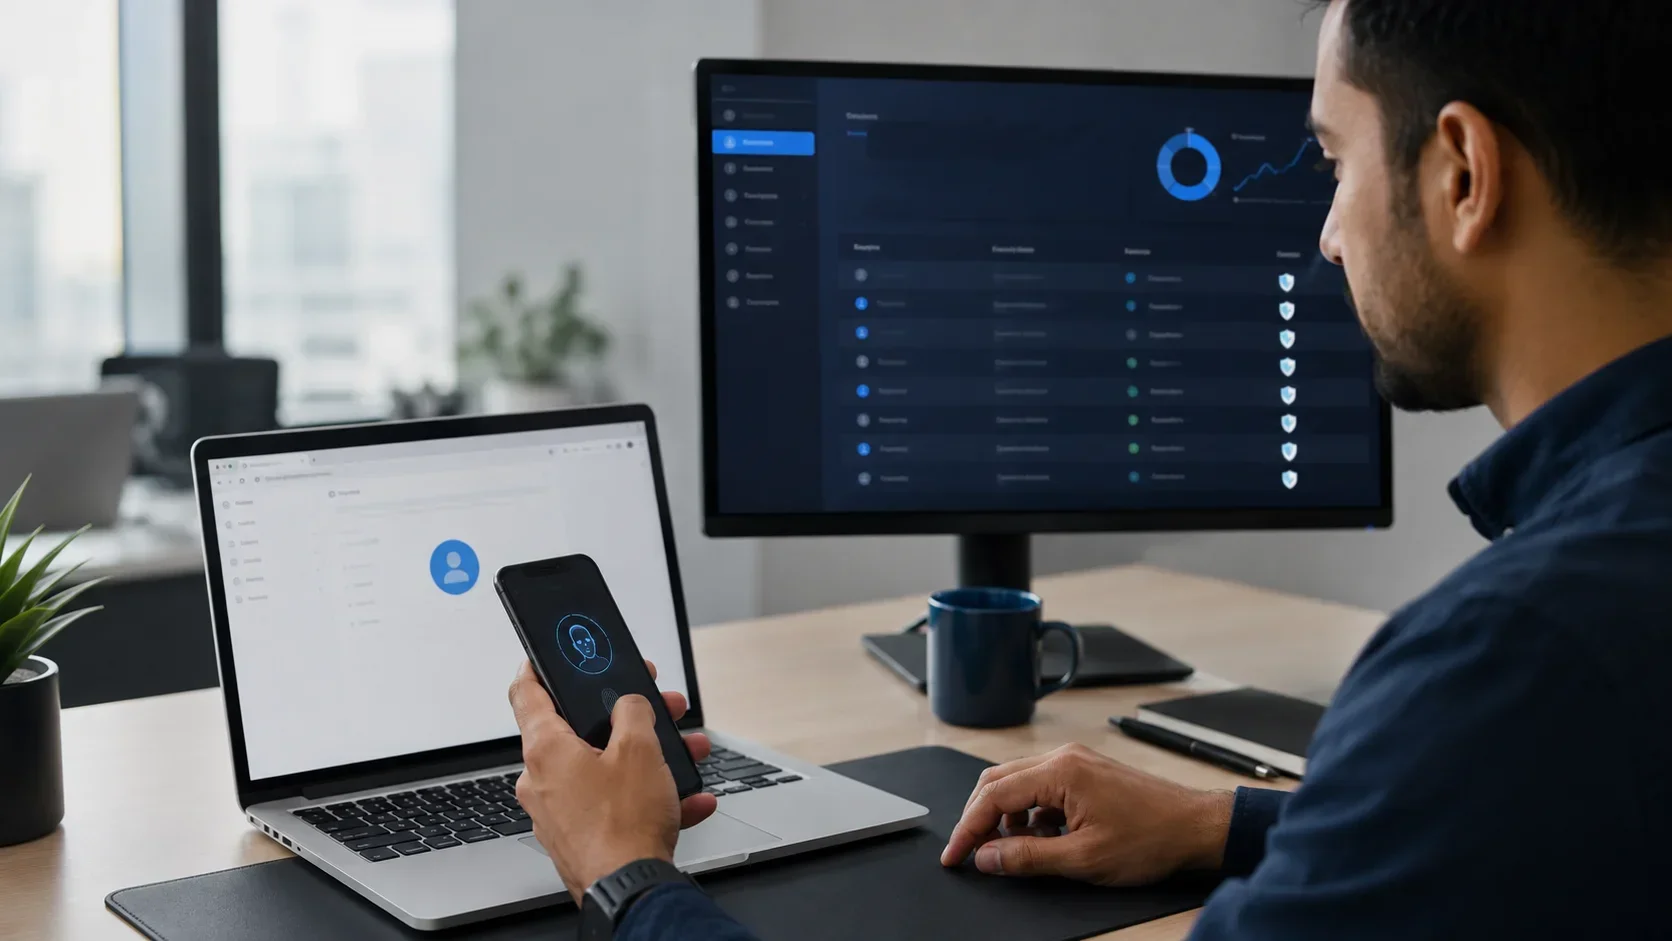
Фактът, че една система е „само за служители“, не я прави автоматично защитена. Хората работят от различни места, използват мобилни устройства и се свързват през външни мрежи. Затова достъпът не трябва да се счита за доверен единствено защото идва от фирмен офис или познато устройство.
Подходящата защита включва:
- индивидуален профил за всеки потребител;
- права според роля, организация, отдел и конкретен ресурс;
- принцип на минимално необходимия достъп;
- многофакторна автентикация или passkeys;
- управление и прекратяване на активни сесии;
- допълнително потвърждение при чувствителни операции;
- ограничаване на опитите за вход и подозрителните заявки;
- криптирана комуникация;
- навременни актуализации и наблюдение.
Потребителските акаунти не трябва да се споделят между служители. В противен случай не може надеждно да се установи кой е извършил дадена промяна и достъпът не може да бъде прекратен индивидуално.
Одитът трябва да показва кой, какво и кога е променил
При важни бизнес данни историята на действията е част от самия продукт. Системата трябва да може да покаже кой е създал запис, кой е променил статус или стойност, кога е извършено действието и какво е било предишното състояние.
Одитният журнал е полезен при грешки, вътрешен контрол, обслужване на клиентски казуси и проверка на необичайно поведение. Той не трябва да съдържа пароли, токени или излишни чувствителни данни, а достъпът до него също трябва да бъде ограничен.
Автоматизацията трябва да премахва повторението
Една от най-големите ползи от специализираната система е възможността повтарящите се операции да бъдат автоматизирани. Това може да включва:
- създаване на документ от вече въведени данни;
- изпращане на известие при промяна на статус;
- напомняне за срок или неплатена фактура;
- автоматично разпределяне на задача;
- периодично импортиране или синхронизиране на информация;
- генериране и изпращане на регулярни отчети;
- проверка за липсващи или противоречиви данни;
- изпълнение на последователни стъпки след одобрение.
Автоматизацията трябва да бъде видима и контролируема. Потребителят трябва да разбира какво ще се случи, да вижда резултата и да получава ясна информация, ако процесът не може да бъде завършен.
Интеграциите са основна част от системата
Малко фирми работят само с едно приложение. Вътрешната платформа може да обменя информация със счетоводен софтуер, електронна поща, платежни услуги, куриери, складови системи, държавни интерфейси, електронен подпис или външни каталози.
През 2026 г. интеграцията не трябва да означава неконтролирано копиране на данни между няколко системи. Необходими са ясни API договори, проверка на входящата информация, контролирани повторни опити, журнал на неуспешните операции и защита на ключовете за достъп.
По-тежките задачи могат да бъдат изпълнявани във фонов режим чрез опашки. Така потребителят не чака генериране на голям отчет, изпращане на множество съобщения или синхронизация с външна услуга.
AI трябва да бъде помощник, а не неконтролиран заместител
Изкуственият интелект може да бъде полезен вътре в бизнес системата, когато решава конкретна задача. Например той може да:
- обобщава дълги документи и комуникация;
- предлага категория или следващо действие;
- открива потенциални дублирания и аномалии;
- подготвя чернова на отговор;
- извлича структурирани данни от документ;
- подпомага търсенето на информация;
- обяснява промяна в отчет или показател.
Резултатът от AI не трябва автоматично да се приема за факт. При важни решения трябва да има човешка проверка, ясно обозначение, че съдържанието е генерирано, и възможност предложението да бъде редактирано или отхвърлено.
Данните, изпращани към външни AI услуги, трябва да бъдат ограничени според тяхната чувствителност, договорните условия и правилата на организацията. Системата трябва да пази проследимост кога е използван AI и кое действие в крайна сметка е потвърдено от човек.
Достъпността е част от добрия работен интерфейс
Достъпният дизайн не е важен само за публичните сайтове. Вътрешната система трябва да може да се използва от служители с различни потребности, устройства и условия на работа.
Практическите изисквания включват достатъчен контраст, видим фокус, навигация с клавиатура, разбираеми етикети, подходящи размери на интерактивните елементи и съобщения за грешка, които обясняват как проблемът може да бъде отстранен.
Тези принципи подобряват работата за всички потребители. Ясният фокус помага при бърза работа с клавиатура, по-големите цели са удобни на сензорен екран, а последователната навигация намалява времето за обучение.
Данните трябва да бъдат надеждни и полезни
Красивата графика няма стойност, ако данните зад нея са непълни или неактуални. Системата трябва да предотвратява дублиранията, да валидира важните полета и да използва единни справочни стойности.
Отчетите трябва да позволяват преминаване от обобщения показател към конкретните записи, които го формират. Добре е потребителят да вижда периода, активните филтри и момента на последното обновяване.
Експортът към Excel или PDF остава полезен, но не трябва да бъде основният начин за ежедневна работа. Когато служителите постоянно изнасят данни, за да ги обработват ръчно в други файлове, това обикновено показва липсваща функция или неподходящ процес в системата.
Надеждността трябва да се планира, а не да се предполага
Вътрешната система може да бъде критична за ежедневната работа. Затова са необходими наблюдение, автоматизирани проверки, резервни копия, план за възстановяване и контролирано публикуване на нови версии.
Следят се показатели като време за отговор, грешки, натоварване, опашки, свободно пространство и достъпност на външните интеграции. Резервните копия трябва да обхващат базите данни, файловете и критичната конфигурация, а процесът за възстановяване да бъде проверяван периодично.
Потребителят също трябва да получава ясна обратна връзка. Ако външна услуга временно не работи, системата не бива да показва неразбираема техническа грешка или да губи въведената информация.
Подходящата технологична основа
Технологиите се избират според проекта, но една практична основа за вътрешна система може да включва:
- Symfony backend за бизнес логиката, сигурността и интеграциите;
- React SPA за бърз и интерактивен работен интерфейс;
- PostgreSQL за надеждно съхранение и транзакционни операции;
- Redis за кеширане, сесии или координация на фонови процеси;
- опашки и workers за асинхронни задачи;
- API слой за уеб, мобилни клиенти и външни услуги;
- автоматизирани тестове и контролирани внедрявания;
- централизирани логове, показатели и известия при проблем.
Този стек не е универсална рецепта. По-важни са ясните модули, контролираните зависимости и възможността системата да се развива постепенно. За много фирмени платформи модулният монолит е разумна начална архитектура, а отделни услуги се извеждат само когато натоварването или организационната структура го изискват.
Как подхождаме в Pleniko?
В Pleniko започваме с анализ на реалните работни процеси. Определяме кои данни се въвеждат, кой ги използва, къде възникват забавяния, кои действия се повтарят и какви системи трябва да бъдат свързани.
След това изграждаме решение според ролите и задачите на конкретния бизнес. Целта не е просто да дигитализираме съществуващите формуляри, а да премахнем ненужните стъпки, да осигурим проследимост и да създадем основа за бъдещо развитие.
Една вътрешнофирмена система през 2026 г. трябва да бъде бърза, адаптивна, сигурна и лесна за използване. Но най-важното е да бъде практична: да предоставя точната информация, да автоматизира подходящите операции и да оставя важните решения под контрола на хората.
Източници:
NIST — Zero Trust Architecture: https://www.nist.gov/publications/zero-trust-architecture
NIST — Zero Trust for cloud-native applications: https://www.nist.gov/news-events/news/2023/09/zero-trust-architecture-model-access-control-cloud-native-applications
W3C — WCAG 2 Overview: https://www.w3.org/WAI/standards-guidelines/wcag/
W3C — What's New in WCAG 2.2: https://www.w3.org/WAI/standards-guidelines/wcag/new-in-22/
FIDO Alliance — Authenticate U.S. 2026 and modern identity systems: https://fidoalliance.org/fido-alliance-releases-authenticate-u-s-2026-agenda/